Europa diskutiert digitale Souveränität noch zu häufig als Frage des Modells: Wo wurde es entwickelt, trainiert und betrieben? Diese Fragen bleiben wichtig. Für Unternehmen greifen sie jedoch zu kurz. Sobald AI Agents auf Daten zugreifen, Werkzeuge bedienen, Aufgaben delegieren und Entscheidungen vorbereiten, verlagert sich die entscheidende Kontrolle in eine andere Schicht: die Orchestrierung.
Die strategische These dieses Beitrags lautet: Ein Unternehmen muss nicht jedes verwendete Modell besitzen, um handlungsfähig zu bleiben. Es muss aber die Regeln kontrollieren, nach denen Modelle, Agents, Wissen und Menschen zusammenwirken. Souveräne AI-Orchestrierung macht Modelle austauschbar, Zugriffe nachvollziehbar, menschliche Autorität verbindlich und regulatorische Anforderungen technisch durchsetzbar. Sie ist damit keine weitere Middleware, sondern das künftige Betriebssystem der AI-nativen Organisation.
Die Modelldebatte verdeckt die eigentliche Abhängigkeit
Die Leistungsfähigkeit von Foundation Models wächst, ihre Bereitstellung konzentriert sich jedoch weiterhin auf wenige Anbieter. Der im Juli 2026 veröffentlichte Bericht des europäischen AI Office beschreibt Europas Position nüchtern: Die EU verfügt über starke Forschung, Talente, industrielle Kompetenz und regulatorischen Einfluss, während Entwicklung und Kapital für Frontier AI überwiegend außerhalb Europas konzentriert bleiben. Die Expertengruppe formuliert Souveränität deshalb nicht als vollständige Autarkie, sondern als Fähigkeit, auf Frontier-Modelle zuzugreifen, zwischen ihnen zu wählen, sie zu kontrollieren und aus ihnen Nutzen zu ziehen.
Dieser Perspektivwechsel ist entscheidend. Ein europäisches Unternehmen kann ein Modell in einem europäischen Rechenzentrum betreiben und dennoch unsouverän handeln, wenn seine Agentenlogik proprietär gebunden ist, Berechtigungen unklar bleiben oder Wissen unkontrolliert in externe Kontexte fließt. Umgekehrt kann es Modelle verschiedener Herkunft einsetzen und ein hohes Maß an Handlungsfreiheit bewahren, wenn es die Kontrollpunkte des Gesamtsystems selbst gestaltet.
Souveränität ist deshalb kein Herkunftssiegel. Sie ist eine Systemeigenschaft.
Aus AI-Anwendungen werden Handlungssysteme
Die erste Generation generativer AI beantwortete Fragen. Agentische Systeme handeln: Sie lesen Dateien, verändern Datensätze, beauftragen spezialisierte Agents, lösen Workflows aus und eskalieren Entscheidungen an Menschen. Dadurch verändert sich das Risikoprofil grundlegend.
Ein einzelnes Modell kann auf Sicherheit, Qualität oder Bias geprüft werden. In einem agentischen System entsteht das Ergebnis jedoch aus einer Kette von Interaktionen:
- Ein Ziel wird interpretiert.
- Kontext und Organisationswissen werden ausgewählt.
- Ein Modell wird für eine Teilaufgabe geroutet.
- Werkzeuge und Datenquellen werden aufgerufen.
- Weitere Agents werden eingebunden.
- Ein Mensch bestätigt, korrigiert oder übernimmt Verantwortung.
- Das System lernt aus Verlauf und Ergebnis.
Die Qualität dieser Kette hängt nicht primär vom stärksten Modell ab. Sie hängt davon ab, ob Zuständigkeiten, Grenzen und Rückkopplungen sauber orchestriert sind. Wie diese Verschiebung die klassische Modellwahl relativiert, zeigt auch der Beitrag Enterprise AI braucht mehr als das richtige LLM.
Offene Protokolle beschleunigen diesen Wandel. Das Model Context Protocol standardisiert die Verbindung von AI-Anwendungen zu Werkzeugen und Daten. A2A adressiert die Zusammenarbeit zwischen Agents unterschiedlicher Anbieter und Frameworks. Das ist ein wichtiger Fortschritt für Interoperabilität. Doch Interoperabilität allein schafft noch keine Souveränität. Ein offenes Protokoll kann Verbindungen ermöglichen; es entscheidet nicht, wer zugreifen darf, welche Daten den Kontext verlassen, wann ein Agent stoppen muss oder welcher Mensch eine Entscheidung verantwortet.
Genau hier beginnt die strategische Rolle der Orchestrierung.
Der Sovereign Orchestration Stack
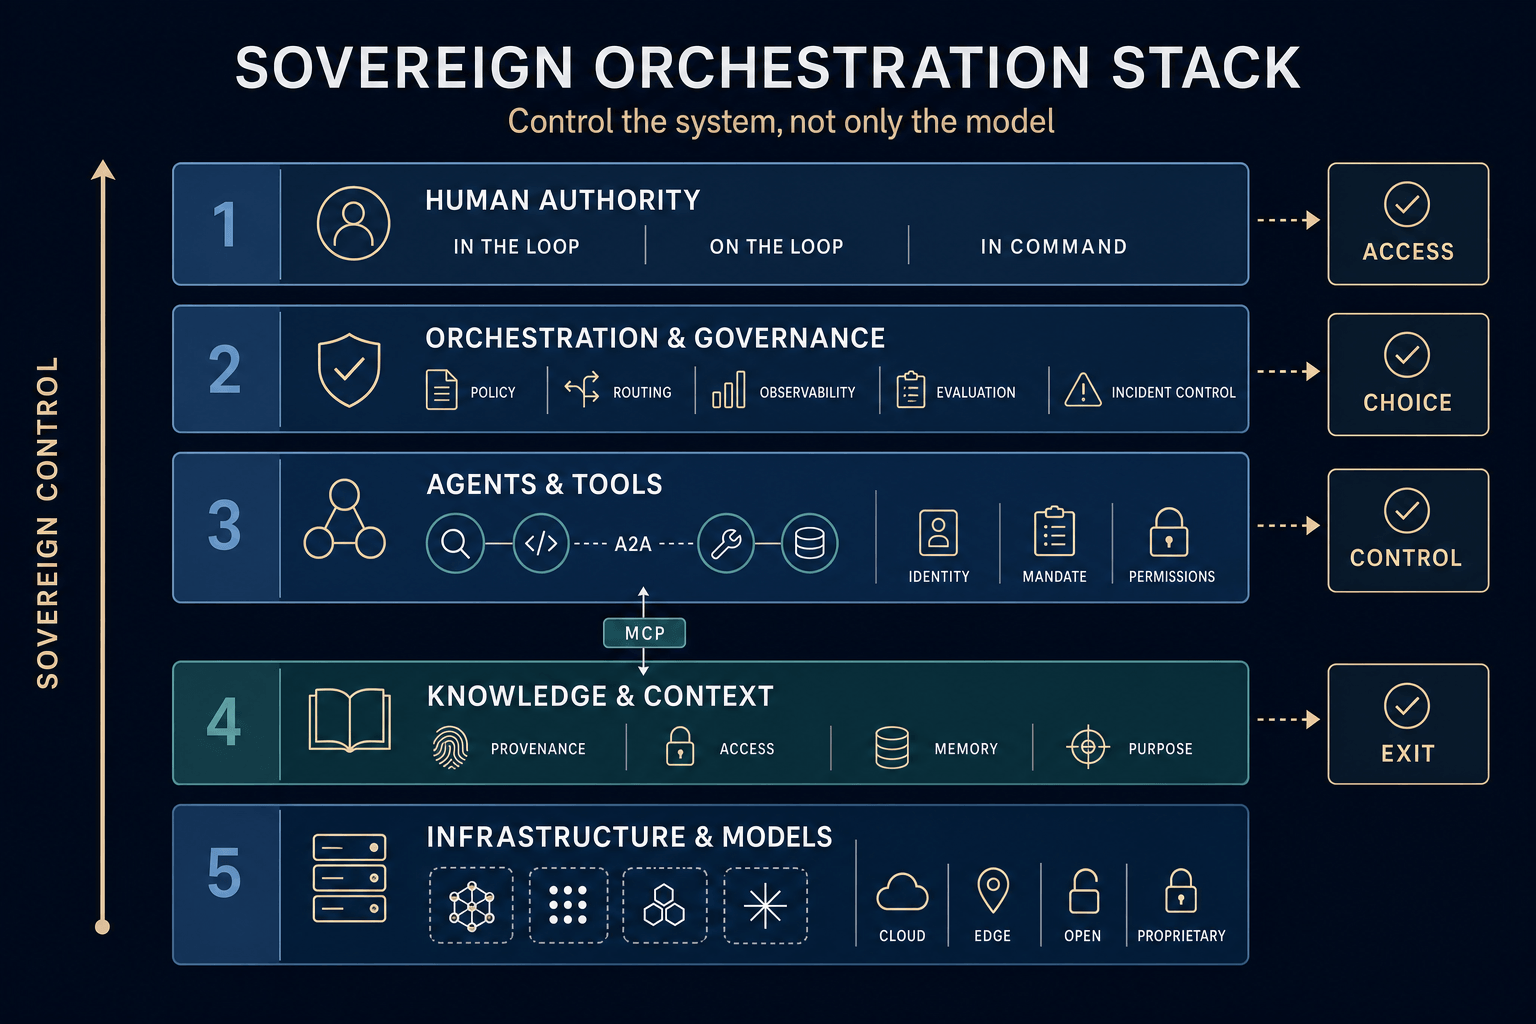
Souveräne AI-Orchestrierung lässt sich als fünf aufeinander aufbauende Kontrollschichten verstehen.
1. Infrastruktur und Modelle: Wahlfreiheit statt Scheinautarkie
Die unterste Schicht umfasst Compute, Cloud, Edge und Modelle. Europas Investitionen in AI Factories, geplante Gigafactories und Datenkapazitäten stärken diese Basis. Für Unternehmen lautet das Ziel dennoch nicht, jeden Workload auf einem einzigen europäischen Modell abzubilden. Entscheidend ist eine belastbare Exit-Fähigkeit:
- Modelle lassen sich nach Aufgabe, Risiko, Kosten und Datenklasse auswählen.
- Kritische Workloads können lokal, in einer souveränen Cloud oder am Edge ausgeführt werden.
- Schnittstellen und Evaluierungen verhindern, dass die Organisation an ein Modellverhalten gebunden bleibt.
Multi-Model-Fähigkeit ist dabei kein Einkaufsargument, sondern eine Resilienzarchitektur. Warum steigende Kosten und Anbieterabhängigkeit ebenfalls eine Exit-Strategie verlangen, erläutert die Analyse Wenn KI-Kosten explodieren.
2. Wissen und Kontext: Organisationsgedächtnis unter eigener Kontrolle
Modelle sind austauschbar. Das institutionelle Wissen eines Unternehmens ist es nicht. Richtlinien, Kundenerfahrung, Prozesslogik, technische Dokumentation und Entscheidungshistorien bilden das eigentliche Differenzierungsvermögen.
Eine souveräne Wissensschicht regelt deshalb Datenherkunft, Zugriffsrechte, Aktualität, Aufbewahrung und Zweckbindung. Sie trennt dauerhaftes Organisationswissen von flüchtigem Agentenkontext. Sie dokumentiert, welche Quelle zu welcher Schlussfolgerung beigetragen hat. Und sie verhindert, dass ein externer Modellanbieter schleichend zum Besitzer des organisatorischen Gedächtnisses wird.
3. Agenten und Werkzeuge: Fähigkeiten begrenzen, nicht nur Identitäten prüfen
In klassischen IT-Systemen erhalten Benutzer Rollen. In agentischen Systemen brauchen auch Agents überprüfbare Identitäten, zeitlich begrenzte Mandate und minimal notwendige Berechtigungen. Ein Research Agent darf Informationen sammeln, aber nicht automatisch einen Lieferantenvertrag freigeben. Ein Procurement Agent darf Angebote vergleichen, aber nur innerhalb definierter Schwellenwerte handeln.
Die relevante Einheit ist nicht nur der Agent, sondern seine konkrete Fähigkeit im jeweiligen Kontext. Dafür braucht es ein maschinenlesbares Policy-Modell: Wer darf mit welchem Werkzeug, für welchen Zweck, auf welche Daten zugreifen und welche Wirkung auslösen?
4. Orchestrierung und Governance: Regeln werden ausführbare Architektur
Hier werden Ziele zerlegt, Modelle geroutet, Agents koordiniert, Richtlinien erzwungen und Ausnahmefälle behandelt. Diese Schicht verbindet Enterprise Architecture mit Governance.
Sie sollte mindestens fünf Funktionen beherrschen:
- Policy Enforcement: Regeln greifen vor einer Aktion, nicht erst im Audit.
- Observability: Entscheidungen, Tool-Aufrufe, Kontextquellen und Übergaben bleiben nachvollziehbar.
- Evaluation: Qualität, Risiko und Kosten werden kontinuierlich über die gesamte Kette gemessen.
- Fallback und Exit: Modelle oder Dienste können ausgetauscht werden, ohne den Prozess neu zu bauen.
- Incident Control: Agents lassen sich stoppen, isolieren und auf einen sicheren Zustand zurücksetzen.
Der EU AI Act verstärkt diese Logik. Seit dem 2. August 2026 gelten zentrale Transparenzanforderungen und die Aufsicht wurde operativ. Für Hochrisikosysteme stehen unter anderem Logging, Dokumentation, menschliche Aufsicht, Robustheit und Risikomanagement im Zentrum. Unternehmen, die diese Anforderungen nur als nachgelagerte Compliance-Dokumentation behandeln, bauen technische Schulden auf. In einer guten Orchestrierungsarchitektur werden sie zu Laufzeiteigenschaften.
5. Menschliche Autorität: Verantwortung lässt sich nicht automatisieren
Human-in-the-Loop wird oft als Freigabeschritt am Ende eines Workflows verstanden. Das ist zu wenig. Menschen müssen Ziele setzen, Unsicherheit bewerten, Konflikte zwischen Kriterien entscheiden und die Grenzen der Automation gestalten.
Nicht jede Aktion braucht dieselbe Form menschlicher Beteiligung. Ein tragfähiges Operating Model unterscheidet:
- Human-in-the-Loop bei irreversiblen oder grundrechtsrelevanten Entscheidungen,
- Human-on-the-Loop bei überwachten, reversiblen Prozessen,
- Human-in-Command für Zielsetzung, Mandate, Eskalationsregeln und Systemgrenzen.
Die höchste Stufe der Souveränität ist nicht maximale Autonomie. Es ist die Fähigkeit, Autonomie bewusst zu dosieren.
Von der AI-Plattform zum organisatorischen Kontrollsystem
Viele Unternehmen starten mit einem zentralen AI-Gateway oder einer Modellplattform. Das ist sinnvoll, reicht aber nicht. Ein Gateway kontrolliert technische Zugriffe. Eine souveräne Orchestrierung kontrolliert organisatorische Wirkung.
Dafür müssen CIOs, CTOs und Governance-Verantwortliche drei bislang getrennte Disziplinen verbinden: Enterprise Architecture, AI Governance und Organisationsdesign. Die zentrale Frage lautet nicht länger: „Welches Modell setzen wir ein?“ Sie lautet: „Welche Entscheidungen und Handlungen darf unser Human-AI-System unter welchen Bedingungen ausführen?“
Vier Schritte schaffen eine belastbare Grundlage:
- Kontrollpunkte kartieren. Für jeden agentischen Prozess Datenzugriffe, Modelle, Werkzeuge, Delegationen, Entscheidungen und menschliche Übergaben sichtbar machen.
- Souveränitätsklassen definieren. Workloads nach Kritikalität, Datenresidenz, Reversibilität und gesellschaftlicher Wirkung differenzieren.
- Policies als Code umsetzen. Zugriffs-, Routing-, Freigabe- und Protokollierungsregeln technisch erzwingen und versionieren.
- Exit regelmäßig testen. Nicht nur Disaster Recovery prüfen, sondern Modelle, Vektorspeicher, Agentenframeworks und Cloud-Dienste tatsächlich austauschen.
Ein System ist erst dann souverän, wenn der Wechsel nicht nur vertraglich möglich, sondern operativ geübt ist.
Europas strategische Chance liegt zwischen Regulierung und Infrastruktur
Europa investiert in Rechenkapazität, Datenräume, Kompetenzen und offene Modelle. Gleichzeitig etabliert der AI Act einen Rahmen für vertrauenswürdige Systeme. Zwischen diesen beiden Ebenen liegt jedoch eine strategische Lücke: die Architektur, die europäische Prinzipien in den laufenden Betrieb agentischer Systeme übersetzt.
Genau daraus kann ein Wettbewerbsvorteil entstehen. Europäische Unternehmen müssen den globalen Wettlauf um jedes größere Modell nicht imitieren. Sie können bei kontrollierbaren, interoperablen und menschenzentrierten AI-Systemen führen. Das erfordert offene Schnittstellen, portable Policies, überprüfbare Agentenidentitäten und eine Governance, die nicht nur Dokumente erzeugt, sondern Verhalten steuert.
Die Gewinner der nächsten Phase werden deshalb nicht zwingend jene Organisationen sein, die Zugang zum leistungsfähigsten Modell haben. Modelle diffundieren, Preise fallen, Leistungsunterschiede werden je nach Aufgabe kleiner. Schwer kopierbar bleibt die Fähigkeit, Menschen, Wissen und AI-Systeme zuverlässig zu koordinieren.
Fazit
Digitale Souveränität bedeutet nicht, jede Komponente selbst zu bauen. Sie bedeutet, kritische Abhängigkeiten zu erkennen, Wahlmöglichkeiten zu erhalten und Verantwortung nicht an technische Anbieter auszulagern.
Für die AI-native Organisation wird die Orchestrierung zur strategischen Kontrollschicht. Dort entscheidet sich, welches Modell welches Wissen sieht, welcher Agent welche Handlung ausführen darf, wann ein Mensch eingreifen muss und ob ein System im Ernstfall wechsel- und stoppfähig bleibt.
Europas Aufgabe besteht deshalb nicht nur darin, mehr AI zu entwickeln. Europa muss bessere Bedingungen für vertrauenswürdige Zusammenarbeit zwischen Menschen und AI schaffen. Souveränität entsteht, wenn diese Zusammenarbeit bewusst gestaltet, technisch durchgesetzt und institutionell verantwortet wird.
Die strategische Frage für Führungsteams lautet: Kontrollieren wir nur unsere Modelle oder kontrollieren wir bereits das System, das mit ihnen handelt?